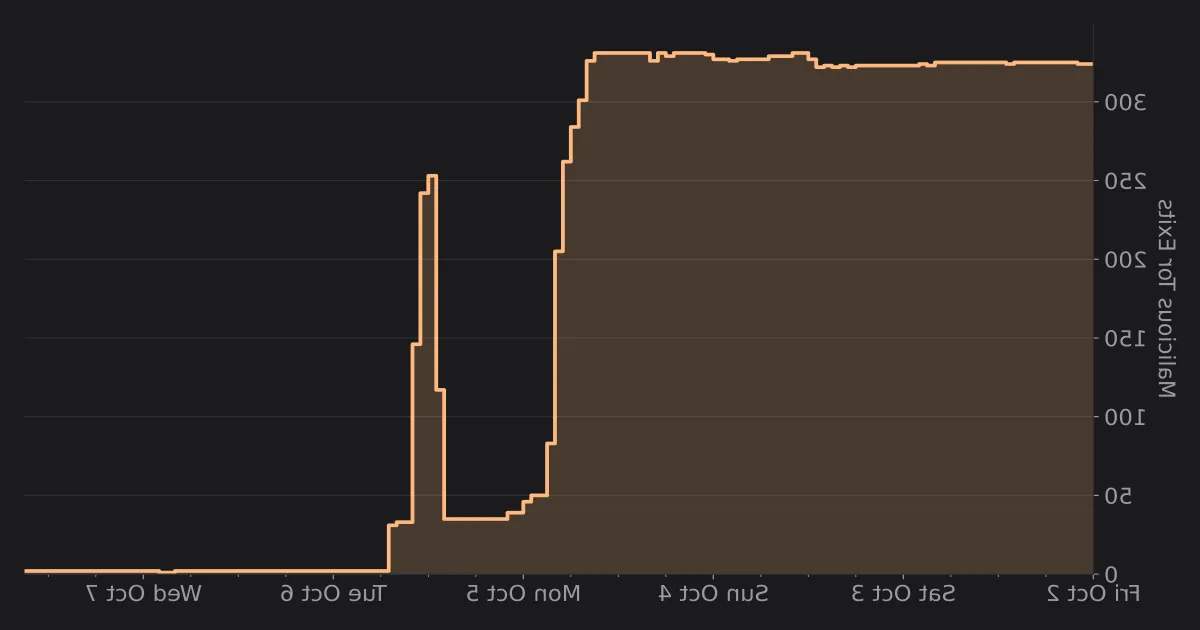
В начале октября текущего года сеть Tor столкнулась с серьезной угрозой: 333 выходных узла, что составляет около 10% от общего числа подобных ретрансляторов, были вовлечены в скоординированную кампанию по перехвату трафика. Злоумышленники использовали бэкдор Ebury версии 1.8.3, который был внедрен в серверы еще в августе.
Механика атаки
Основной целью хакеров был перехват SSH-соединений по 22 порту. Пользователи, чьи запросы проходили через зараженные узлы, при попытке подключения видели предупреждение об изменении ключа хоста. Если пользователь игнорировал это уведомление, злоумышленники получали доступ к передаваемым данным и пытались установить вредоносное ПО для дальнейшего сбора учетных данных.
Для выявления зараженных узлов исследователь использовал инструмент exitmap, который позволил проверить каждый из 3000 ретрансляторов сети. Скрипт фиксировал попытки перенаправления SSH-соединений на серверы злоумышленников. Также был задействован honeypot sshesame, который помог проанализировать методы атакующих: они использовали библиотеку paramiko и выполняли Perl-скрипты, закодированные в base64, для закрепления в системе.
Реакция сообщества
После того как данные об атаке были переданы команде Tor Project, специалисты оперативно связались с владельцами скомпрометированных узлов и отключили их. На графиках метрик Tor отчетливо видно резкое падение количества активных ретрансляторов, зафиксированное 4 октября.
- Злоумышленники, вероятно, выбрали пятницу для начала атаки, рассчитывая на снижение бдительности администраторов в выходные дни.
- Точный вектор первоначального взлома серверов остается неизвестным, однако существует гипотеза о компрометации хостинг-провайдера.
- Эксперты связывают атаку с финансово мотивированной группировкой из-за использования инструментов для кражи данных.
Этот инцидент стал напоминанием о важности базовых мер безопасности. Специалисты рекомендуют полностью отказаться от аутентификации по паролю в пользу SSH-ключей, а для критически важных задач использовать аппаратные токены.
Источник: kaba.cx