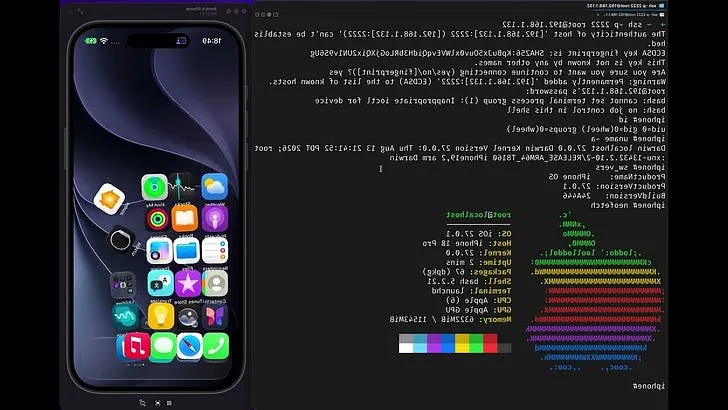
На конференции Hexacon, прошедшей в Париже, представители проекта Calif выступили с громким заявлением. Разработчики сообщили, что им удалось реализовать взлом смартфона iPhone, который был их основной целью. В качестве доказательства команда представила серию демонстрационных материалов, подтверждающих успех их работы.
В ходе презентации особое внимание было уделено уязвимостям, связанным с обменом сообщениями. Авторы проекта подчеркнули, что их интересовал не просто сторонний софт, а работа стандартного приложения iMessage, которым пользуется подавляющее большинство владельцев устройств от Apple.
На данный момент подробности технических аспектов взлома остаются закрытыми. Разработчики пообещали опубликовать все детали и инструменты в открытом доступе в ближайшем будущем. На текущий момент команда не раскрывает, какие именно бреши в безопасности iOS позволили им добиться поставленной цели, однако само заявление уже вызвало активное обсуждение в профессиональном сообществе.
Источник: blog.calif.io